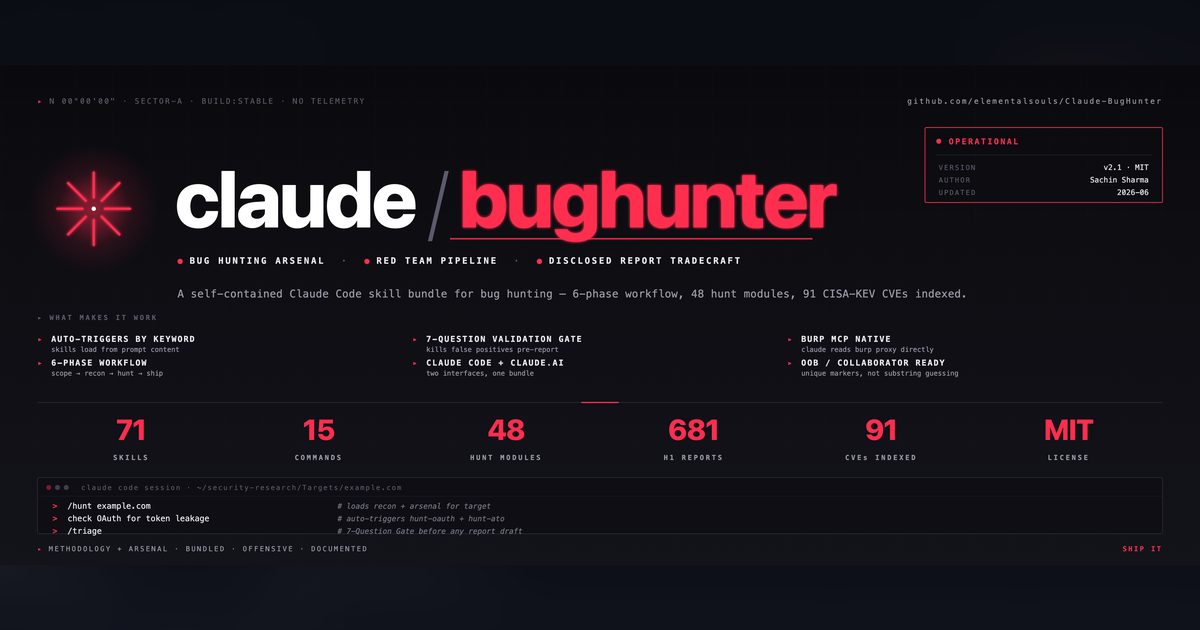
O Claude-BugHunter, repositório de Sachin Sharma (elementalsouls), é um pacote de skills para o Claude Code voltado a bug bounty e a operações de red team externas. Está em alta no GitHub, com mais de 14,8 mil estrelas. Segundo o projeto, ele faz o Claude seguir métodos de pesquisadores de segurança e permanecer dentro do escopo autorizado.
O que é e que problema resolve
O projeto é um conjunto de skills no formato Agent Skills, carregadas automaticamente conforme o assunto descrito pelo usuário, sem chamada por nome. Segundo o README, são 83 skills e 15 slash commands.
O material se divide em quatro camadas: metodologia de caça a bugs, 58 skills de vulnerabilidades web, ataques a plataformas corporativas (M365/Entra, Okta, vCenter, VPNs SSL, SharePoint) e relatórios. O README afirma que as skills web vêm de 681 relatos públicos da HackerOne, dos quais 433 têm citação individual.
Como funciona e como começar
A instalação pode ser feita como plugin do Claude Code, com as skills sob o prefixo claude-bughunter, ou por cópia para a pasta ~/.claude. A cópia habilita também o scaffolder de engagements; o executável cbh se instala à parte via pipx. Há integração com Burp MCP, e uma conta na HackerOne é opcional.
As skills também funcionam em OpenCode, Codex CLI, Hermes Agent e Google AntiGravity, segundo o README. Os slash commands e o motor /hunt ficam restritos ao Claude Code. O escopo cobre a superfície externa; ataques internos a Active Directory ficam de fora por decisão de projeto.
Maturidade e repercussão
O repositório foi criado em 5 de maio de 2026, usa licença MIT e teve commit em 21 de novembro. Tem 14.879 estrelas, 1.743 forks e ganhou 1.622 estrelas hoje no GitHub Trending. A documentação e o texto das skills seguem CC BY 4.0, segundo um teste publicado no note.
Nesse teste, o autor criou um app com 8 vulnerabilidades plantadas. O Claude Code achou as 8 com e sem as skills. Com elas, o tempo subiu entre 1,1 e 2,3 vezes e o custo, cerca de 1,2 a 2 vezes. Scripts das skills também apareceram nos achados como alvos de auditoria.
Cuidados ao adotar
O uso é restrito a ativos próprios ou com autorização, como programas de bug bounty em escopo, pentests com contrato e CTFs. O explainx.ai lembra que uso não autorizado traz risco legal e de violação de políticas de plataformas.
Por ser ferramenta ofensiva, vale ler o instalador antes de rodar. O autor do teste no note fez isso: o script copia skills e comandos para ~/.claude e altera uma linha de configuração.
Pontos-chave
- Cobre 24 classes centrais de vulnerabilidade, segundo o README
- Citado como testado em DVWA, OWASP Juice Shop e Hacker101
- Relatórios passam por um filtro de 7 perguntas antes do envio
- Inclui cadeias de CVE de 2024 a 2026 para plataformas corporativas
Texto escrito por IA a partir das reportagens e páginas listadas abaixo e checado contra elas por uma segunda revisão automática. Atualizado em 21/11/2026 às 06:15 (Brasília).
Fontes usadas no texto
Anúncio oficial
Site do projeto Claude-BugHunter elementalsouls.github.ioSite oficial descreve o pacote de skills, a cobertura de ataques corporativos e a exigência de uso em escopo autorizado.
Notícia
I installed "Claude-BugHunter," a collection of 83 bug hunting skills, and had it diagnose an app with 8 vulnerabilities note · 2026-11-19Teste prático com app de 8 vulnerabilidades mostra 8/8 achados com e sem skills, com mais tempo e custo, além de licenças e análise do instalador.
Claude BugHunter: 83 Red-Team Skills for Authorized Bug Bounty Work explainx.ai · 2026-11-15Descreve o conteúdo, as opções de instalação, o suporte a outros harnesses e os riscos de uso sem autorização.
GitHub
elementalsouls/Claude-BugHunter no GitHub GitHub · 2026-11-21README do projeto traz o que o pacote promete, as instalações, o escopo, as exclusões e as plataformas de teste.